Kort fortalt
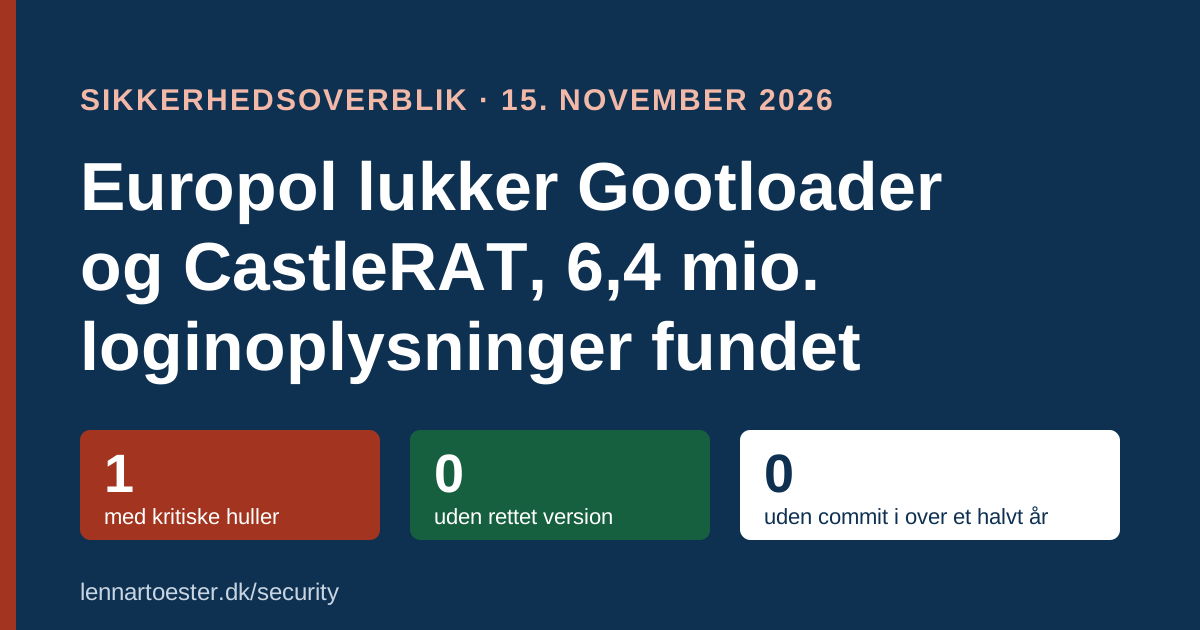
- Politiaktion lukker Gootloader, CastleRAT og StealC, tjek om jeres brugere er blandt de 6,4 millioner lækkede logins via Have I Been Pwned.
- Kritisk DoS-hul i npm-pakken tar er stadig åbent i ældre versioner, opdater til 7.5.23.
- 1 udbredte pakker har kritiske huller, bl.a. tar.
- 0 pakker har huller uden rettet version, og 0 har ikke fået en commit i over et halvt år.
- PHP 8.2 (31. dec. 2026) mister snart sikkerhedsrettelser.
Dagens sager
Politiaktion lukker Gootloader, CastleRAT og StealC
En international politiaktion har lukket infrastruktur bag malwaren Gootloader, CastleRAT og StealC som en ny fase af Operation ENDGAME. Ifølge opdateringen fra 12. november er 14 servere og 218 domæner taget ned for Gootloader, og 681 inficerede websites er blevet renset. For CastleRAT er 120 servere og 39 domæner beslaglagt, og for StealC er 102 servere lukket som en fortsættelse af en tidligere aktion fra juni 2026. I alt er over 6,4 millioner sæt stjålne loginoplysninger fundet i den beslaglagte infrastruktur. Aktionen er udført af Europol sammen med blandt andre FBI, National Crime Agency, det tyske Bundeskriminalamt og hollandske Politie og FIOD samt private partnere som Microsoft, IBM X-Force og Shadowserver. Data om de påvirkede konti deles gennem tjenester som Have I Been Pwned.
Se operation-endgame.com for den officielle opdatering.
Kritisk DoS-hul i npm-pakken tar er stadig åbent
Den kritiske sårbarhed CVE-2026-59873 i npm-pakken tar (node-tar) er fortsat dagens mest alvorlige fund i den almindelige scanning. Et arkiv kan angive en stor filstørrelse i sin header og derefter fylde den med letkomprimerbare data, en gzip-bombe, så tar skriver data til disken uden en grænse for den samlede mængde. Sårbarheden har CVSS-score 9.2 og er rettet i version 7.5.19, men projekter bør opdatere til den nyeste udgave, 7.5.23, da pakken siden har fået yderligere rettelser. Se GitHub Advisory GHSA-23hp-3jrh-7fpw.
Kritiske huller i udbredte pakker
Disse 1 pakker har mindst én kritisk sårbarhed i ældre versioner. Kolonnen Opdater til er den nyeste stabile version, som indeholder alle kendte rettelser. Seneste commit viser, hvornår der sidst blev arbejdet i projektets kildekode, så du kan se, om det bliver vedligeholdt.
| Pakke | Økosystem | Det alvorligste hul | Opdater til | Seneste commit | Kildekode |
|---|---|---|---|---|---|
tar | npm | node-tar: Decompression/parse DoS via unlimited input | 7.5.23 | 11. nov. 2026 | isaacs/node-tar |
Overblikket i tal
npm fylder mest, fordi en typisk JavaScript-app trækker hundredvis af indirekte afhængigheder med sig. De fleste af hullerne sidder i pakker, du aldrig selv har valgt, men som kommer ind gennem et framework eller et byggeværktøj. Derfor skal du opdatere lockfilen, ikke kun dine direkte afhængigheder.
Uden rettelse eller uden vedligehold
Det farligste på listen er ikke de kritiske huller med en rettet version. Det er pakkerne, hvor der ikke findes nogen rettelse, eller hvor ingen længere arbejder på koden.
| Pakke | Økosystem | Hul | Seneste commit |
|---|
0 af 8 pakker har ikke haft en commit i over et halvt år. 8 har fået en commit inden for den seneste måned, så for dem handler det kun om at opdatere.
Platforme uden sikkerhedsrettelser
En opdateret pakke hjælper ikke, hvis platformen under den ikke længere får rettelser. PHP 8.1, Node.js 20, MySQL 8.0, .NET 9, .NET 8 er allerede ude af support. PHP 8.2 (31. dec. 2026) følger snart.
Datoerne er fra endoflife.date, tjekket 15. november 2026.
Alle pakker med høje sårbarheder
De resterende 7 pakker har ingen kritiske huller, men mindst ét højt. Søg på din pakke med Ctrl+F.
| Pakke | Økosystem | Høje huller | Opdater til | Seneste commit | Kildekode |
|---|---|---|---|---|---|
toml | npm | 6 | 5.0.1 | 28. okt. 2026 | BinaryMuse/toml-node |
undici | npm | 5 | 8.12.4 | 13. nov. 2026 | nodejs/undici |
sharp | npm | 3 | 0.35.5 | 13. nov. 2026 | lovell/sharp |
@fastify/busboy | npm | 1 | 3.2.5 | 5. nov. 2026 | fastify/busboy |
isomorphic-git | npm | 1 | 1.44.14 | 14. nov. 2026 | isomorphic-git/isomorphic-git |
vite | npm | 1 | 8.3.8 | 13. nov. 2026 | vitejs/vite |
ws | npm | 1 | 8.23.0 | 13. nov. 2026 | websockets/ws |
Hvad du skal gøre i dag
- Tjek om jeres brugere er blandt de lækkede logins via Have I Been Pwned.
- Opdater tar til version 7.5.23 eller nyere i alle Node.js-projekter.
- Kør revisionsværktøjet for dit økosystem:
npm audit,composer auditellerpip-audit. De bygger på de samme typer advisory-databaser som denne side. - Opdater lockfilen, ikke kun dine direkte afhængigheder. De fleste huller sidder i indirekte pakker.
- Erstat det, der ikke vedligeholdes. En pakke uden commits i et år får heller ikke rettet det næste hul.
Metode og kilder
Pakkelisten bygger på advisories fra OSV.dev, som samler GitHub Security Advisories, PyPA, RustSec og flere, og CISA's liste over aktivt udnyttede sårbarheder. Sårbarhederne er vurderet efter advisoryens egen alvorlighed (kritisk eller høj). Listen er fundet ved at scanne typiske PHP-, Node.js- og Python-stakke, så den er ikke en komplet liste over alle sårbare pakker. Datoen for seneste commit er hentet fra hvert projekts kildekode-repo. Versionen under Opdater til er den nyeste stabile udgivelse i registret (npm, PyPI, Packagist eller crates.io), som indeholder alle kendte rettelser. Hvert advisory-ID kan slås op på osv.dev. Kilder til dagens sager: Operation ENDGAME, GitHub Advisory Database.